Een nieuwe dreigingsfeed vinden is zelden het probleem. Bepalen welke signalen aandacht verdienen en begrijpen hoe ze samenhangen, is een stuk lastiger.
De nieuwe Cyber Dreigingsradar (CDRv2) van Digiweerbaar brengt incidenten, kwetsbaarheden, datalekken en darkwebmeldingen samen in één intelligenceplatform, met aandacht voor Nederland en België. De sterkste functies helpen bij twee praktische vragen: wat is relevant voor deze organisatie, en welke voorgeschiedenis hoort daarbij?
Een intelligenceprofiel dat de ruis vermindert
Een kwetsbaarheid in software die een organisatie daadwerkelijk gebruikt, verdient andere aandacht dan een lek in een willekeurig product. Met het intelligenceprofiel maakt CDRv2 dat onderscheid bruikbaar.
Gebruikers selecteren relevante technologieën, platformen en leveranciers. De radar koppelt intelligence aan die keuzes, ook via vastgelegde relaties. Met een minimumscore voor matches bepalen gebruikers hoeveel informatie in hun persoonlijke radar verschijnt. Meldingsvoorkeuren regelen of updates op het dashboard, per e-mail of in een dagelijkse of wekelijkse samenvatting binnenkomen.
Zo krijgt een IT-manager die de eigen technologieomgeving volgt een gerichter overzicht. Een analist kan de selectie juist breder houden voor onderzoek. Personalisatie bepaalt de relevantie voor de gebruiker; de betrouwbaarheid van de onderliggende bron verandert er niet door.
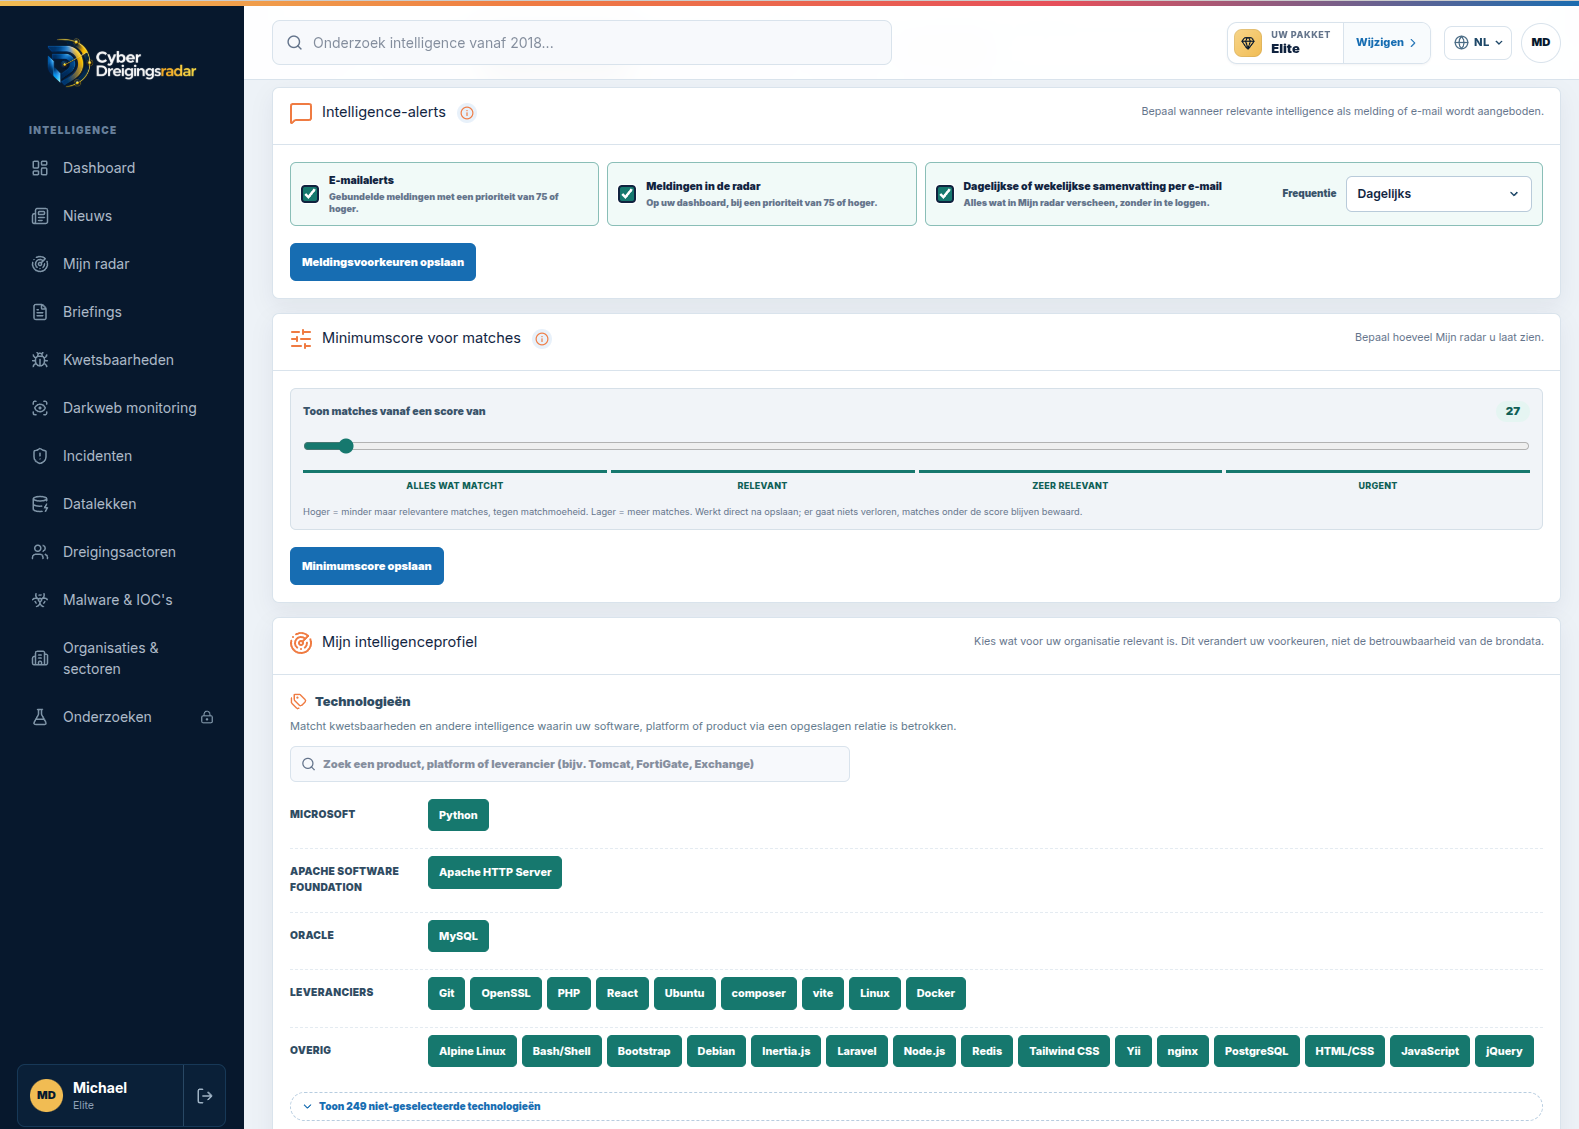 Het intelligenceprofiel: relevante technologieën, minimumscores voor matches en meldingsvoorkeuren.
Het darkweb verdient een eigen plek
Het darkweb blijft voor organisaties een grote blinde vlek. Interne monitoring laat zien wat er binnen het netwerk gebeurt, maar een afpersingsclaim of aanbod van gestolen gegevens kan elders opduiken voordat het beveiligingsteam ervan hoort.
CDRv2 geeft darkwebmonitoring een eigen overzicht. Meldingen van analisten en geautomatiseerde bronnen brengen informatie uit leksites, fora en besloten groepen samen. Gebruikers kunnen onderzoeken welke organisaties worden genoemd, welke groepen achter claims zitten en welke onderbouwing beschikbaar is.
Het onderscheid tussen een claim van criminelen en een bevestigd incident is daarbij essentieel. Een vermelding op een leksite is aanleiding voor onderzoek, geen bewijs dat elke bewering klopt. Het platform maakt expliciet onderscheid tussen waarnemingen en bevestigde bevindingen.
Dat geeft beveiligingsteams een blik van buitenaf: verschijnt de eigen organisatie, een leverancier of een sectorgenoot in berichtgeving die anders buiten beeld blijft?
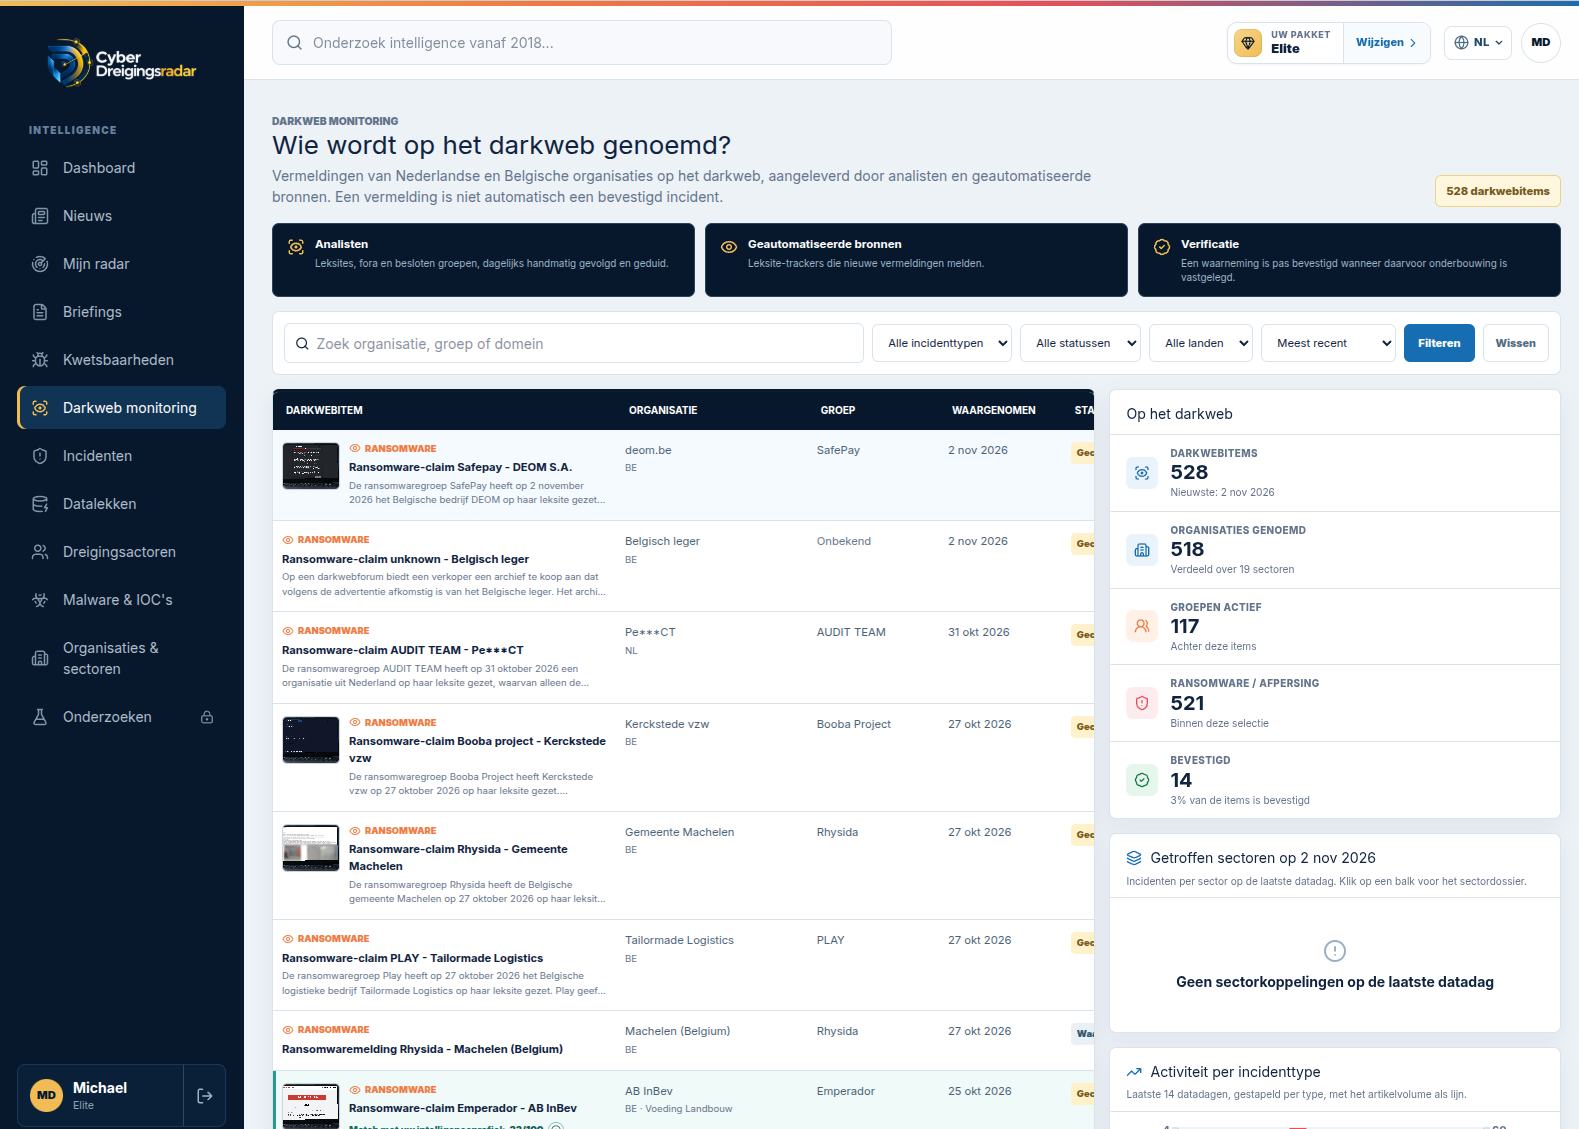 Darkwebmonitoring brengt genoemde organisaties, dreigingsgroepen en verificatiestatus samen.
Intelligence met een geheugen
Voor threat intelligence-analisten is de doorzoekbare historie vanaf 2018 een van de interessantste mogelijkheden.
Die historie helpt bij onderzoek waarvoor een actuele nieuwsfeed onvoldoende is: terugkerende aanvallen op een sector herkennen, eerdere activiteiten van een dreigingsgroep volgen, relaties tussen incidenten en kwetsbaarheden onderzoeken of reconstrueren wat op een bepaald moment bekend was.
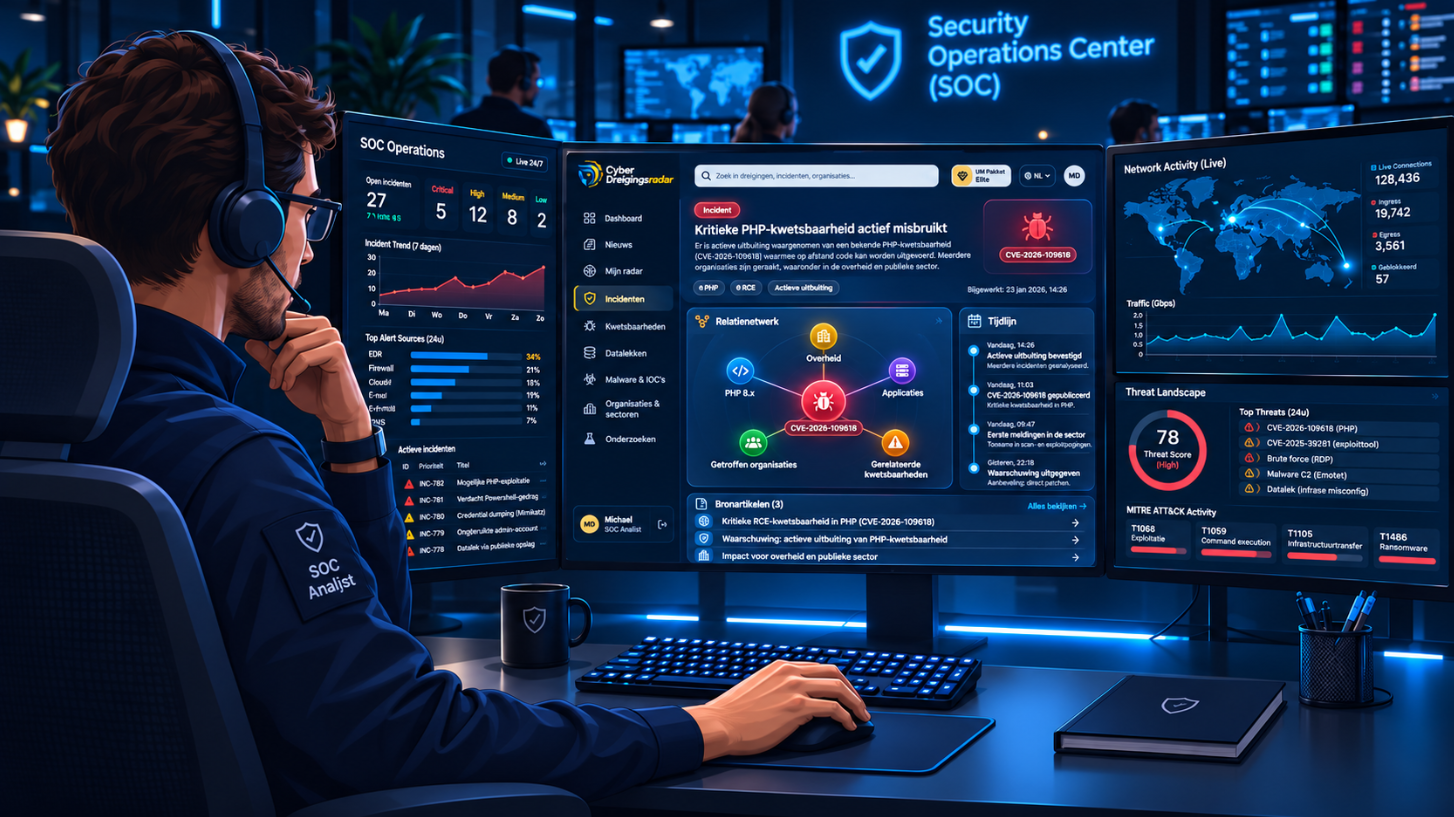
Dossiers bundelen bronartikelen, relaties en tijdlijnen. Via het relatienetwerk kunnen gebruikers gekoppelde gegevens verkennen. De tijdlijn laat zien hoe de berichtgeving zich ontwikkelde, inclusief latere correcties. Een vastgelegde relatie blijft iets om aan de hand van bronnen te beoordelen; ze bewijst niet automatisch een oorzakelijk verband.
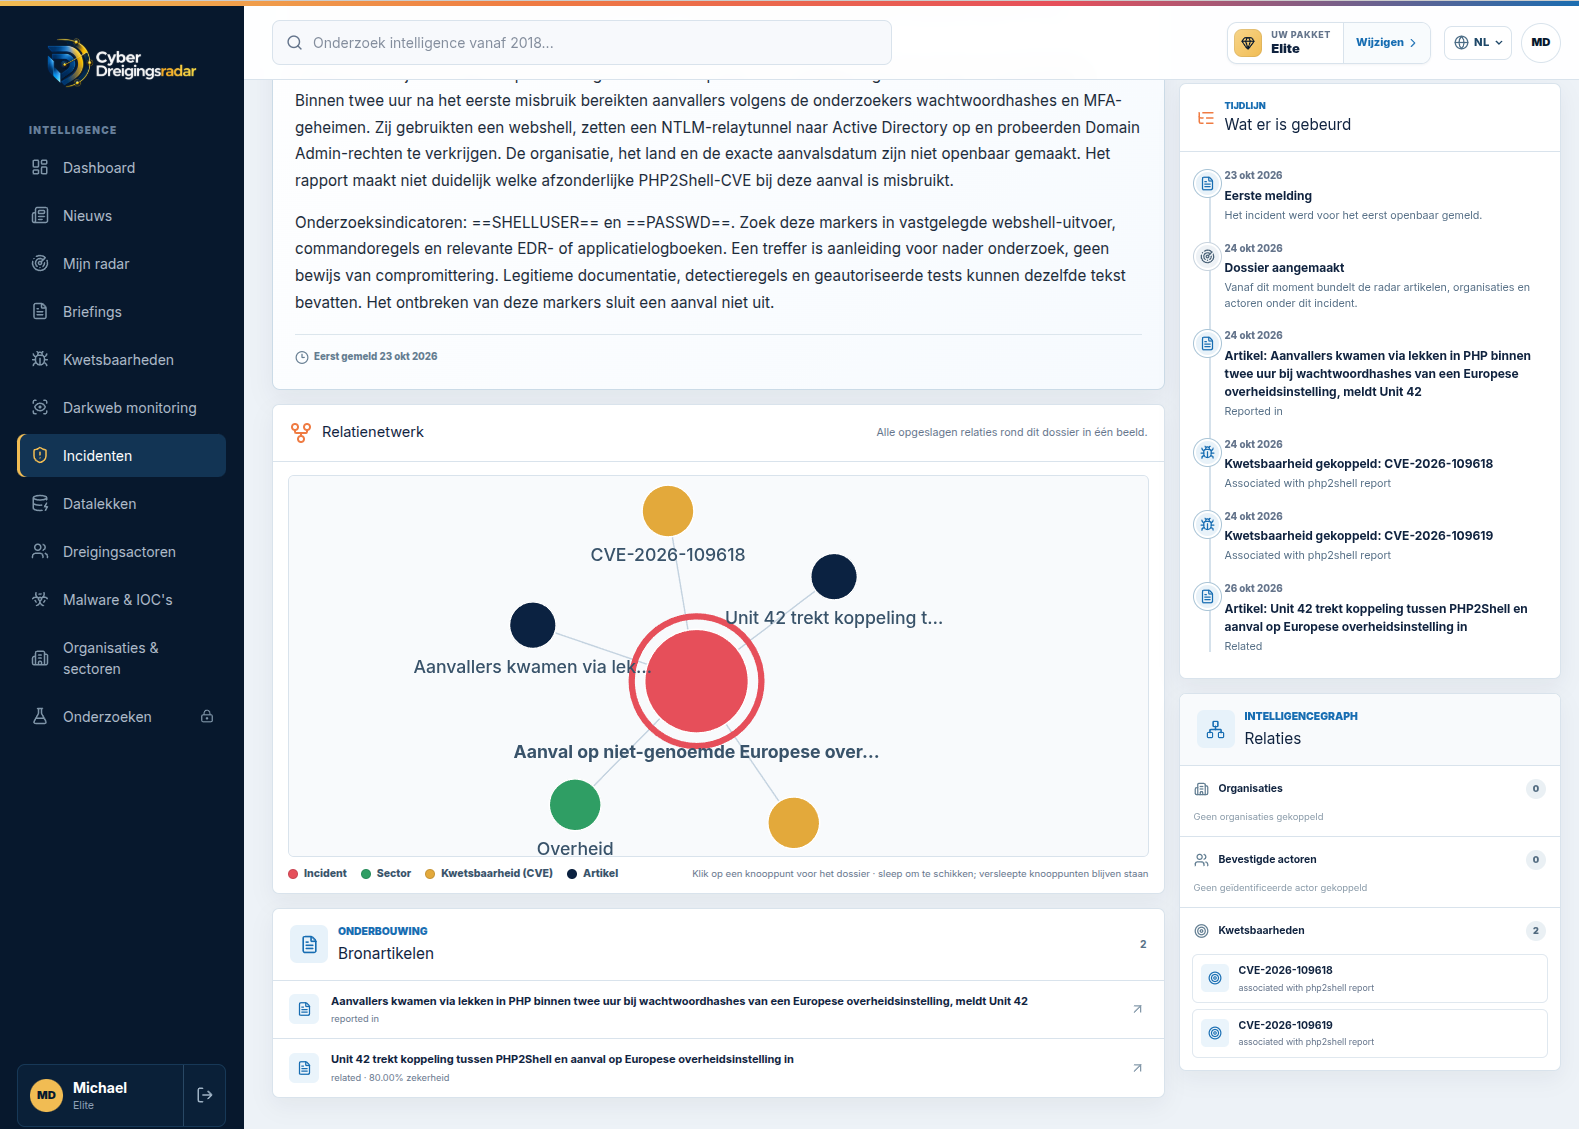 Een incidentdossier combineert een relatienetwerk met bronartikelen en een tijdlijn.
Kwetsbaarheidsdossiers volgen dezelfde aanpak. Ze combineren technische context met ontwikkelingen door de tijd en indicatoren zoals EPSS en bekend misbruik. Zo kunnen analisten volgen hoe de betekenis van een kwetsbaarheid na de eerste openbaarmaking verandert.
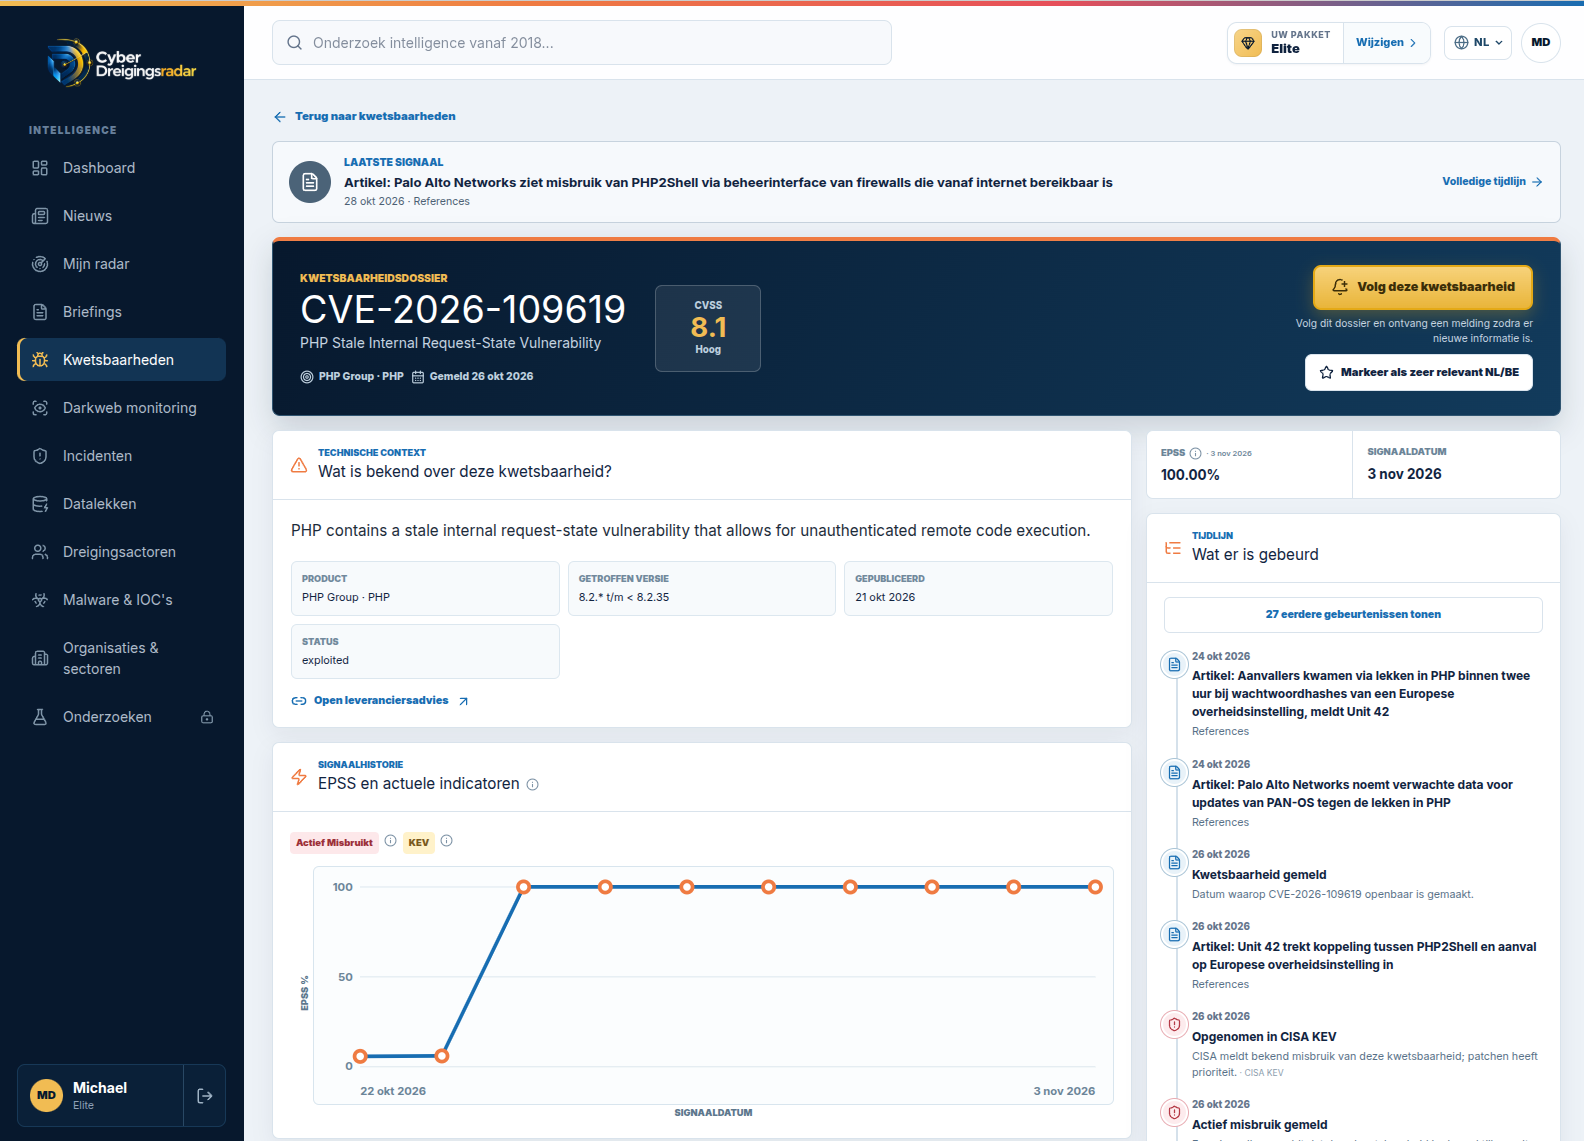 Een kwetsbaarheidsdossier combineert technische context, misbruikindicatoren en een chronologisch overzicht.
Op komst: intelligence koppelen aan assets
Asset scanning staat op de roadmap. Deze geplande functie moet het externe aanvalsoppervlak dichter bij het intelligenceproces brengen, zodat teams kunnen onderzoeken hoe gemelde dreigingen samenhangen met hun systemen die vanaf internet bereikbaar zijn.
Die koppeling vraagt om zorgvuldigheid: een gevonden softwareversie is nog geen bevestigde kwetsbaarheid. Pakketupdates, configuratie en daadwerkelijke blootstelling blijven bepalend.
De kracht van CDRv2 zit al in het onderzoek dat het mogelijk maakt: een relevant signaal, de bronnen, de voorgeschiedenis en de verbanden binnen handbereik. Voor organisaties die threat intelligence gerichter willen inzetten, is dat een waardevolle stap.